 Thiết kế website chuyên nghiệp
 Thiết kế landing page
 Dịch vụ seo tổng thể
 Dịch vụ quản trị website

Trước khi thuê người gỡ mã độc website, hãy hỏi 8 câu về quy trình, nguyên nhân xâm nhập, việc rà tài khoản, sao lưu, bảo hành, theo dõi, bàn giao và quyền truy cập. Chọn nhầm thì tốn tiền hai lần: lần đầu cho việc dọn chưa sạch, lần sau cho việc dọn lại khi web nhiễm lần nữa. Bài này đưa ra 8 câu hỏi đó, cùng những dấu hiệu cho thấy nên dừng lại và cả trường hợp bạn không cần thuê ngoài. Cập nhật tháng 11/2026.
Gỡ mã độc website khác gì với “quét rồi xoá file lạ”?
Gỡ mã độc website là quy trình tìm ra toàn bộ mã độc, cửa hậu và đường xâm nhập, xoá sạch, vá nguyên nhân gốc rồi kiểm tra lại. Quét và xoá vài file lạ chỉ là bước đầu của quy trình đó. Nếu chỉ dừng ở bước này, kẻ tấn công vẫn còn đường quay lại.
Lý do nằm ở cách mã độc hoạt động. Một lần nhiễm thường để lại nhiều lớp: file nguỵ trang tên bình thường trong thư mục lõi, plugin giả, tài khoản quản trị lạ, đôi khi cả đoạn mã chèn vào theme để tự chép lại mã độc sau khi bị xoá. Người chỉ xoá file mà không rà tài khoản admin, mật khẩu hosting và cơ sở dữ liệu sẽ cho bạn cảm giác “đã sạch” trong vài ngày. Nếu bạn muốn hiểu đơn vị chuyên nghiệp làm những bước gì, xem dịch vụ xử lý mã độc website của chúng tôi để đối chiếu với những gì bạn được hứa.
Nên thuê freelancer, công ty thiết kế web hay đơn vị chuyên xử lý mã độc?
Có 3 nhóm bạn thường gặp: freelancer, công ty thiết kế web có làm bảo mật, và đơn vị chuyên xử lý mã độc. Không nhóm nào tốt hay dở theo mặc định. Điều quyết định là người cụ thể bạn làm việc cùng có trả lời được các câu hỏi ở mục sau hay không.
| Nhóm | Thường hợp khi | Điều bạn cần kiểm tra thêm |
|---|---|---|
| Freelancer | Website nhỏ, một site, cần xử lý nhanh | Đã xử lý ca tái nhiễm chưa, có bàn giao bằng văn bản không, ai hỗ trợ nếu người này bận |
| Công ty thiết kế web có làm bảo mật | Chính họ đã làm website của bạn, hiểu sẵn cấu trúc | Bảo mật là mảng chính hay mảng phụ, có người chuyên xử lý mã độc không, có rà tài khoản và hosting không |
| Đơn vị chuyên xử lý mã độc | Nhiều website, hosting dùng chung, nhiễm lặp lại | Quy trình có rõ từng bước không, phạm vi bảo hành ghi ở đâu, có theo dõi sau khi dọn không |
Nếu hosting của bạn có nhiều website cùng một tài khoản, hãy ưu tiên người từng xử lý trường hợp lây chéo. Chúng tôi từng gặp một hosting dùng chung có khoảng 28 website bị nhiễm 4 họ mã độc cùng lúc, trong đó file nhiễm cũ nhất đã nằm đó 2 năm mà chủ web không hay biết.
Cũng có lúc bạn không cần thuê ngoài. Nếu website nhỏ, chỉ có một site và bạn đang có bản sao lưu sạch gần nhất, tự khôi phục từ bản đó có thể là lựa chọn hợp lý hơn. Điều kiện đi kèm là bản sao lưu thật sự sạch, bạn đổi toàn bộ mật khẩu và cập nhật plugin, theme sau khi khôi phục. Khi đó thuê ngoài chưa chắc cần thiết. Còn nếu không chắc bản sao lưu có sạch hay không, hoặc web nhiễm lại sau khi khôi phục, đó là lúc nên nhờ người xử lý.
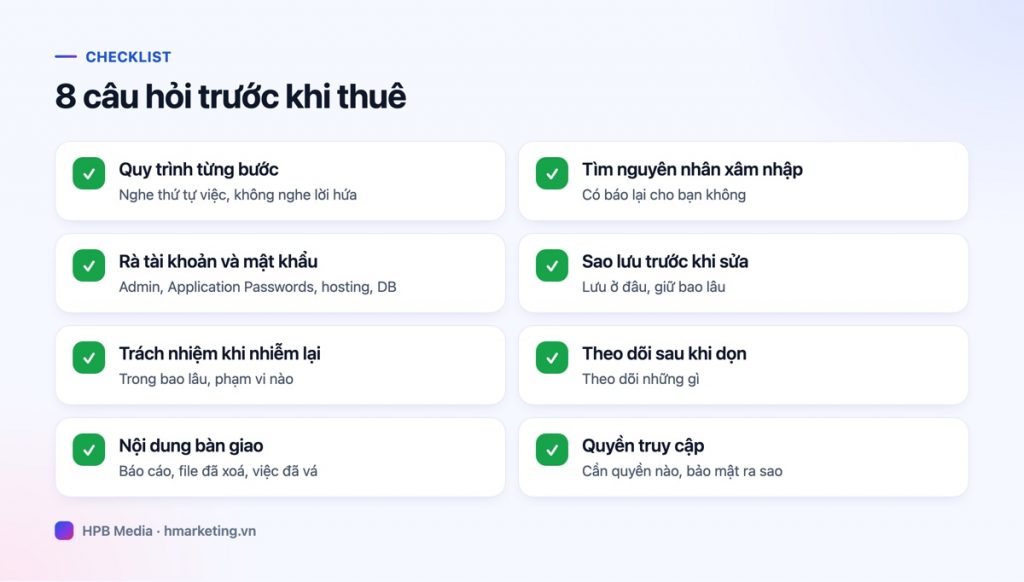
8 câu hỏi cần hỏi trước khi thuê người gỡ mã độc website
Hỏi 8 câu dưới đây giúp nhận ra ai đang làm có quy trình và ai chỉ đang hứa. Người làm nghề thật thường trả lời được ngay, kể cả câu hỏi khó. Người không rõ việc thường né sang chuyện giá hoặc tốc độ.
- Bạn sẽ làm những bước nào, theo thứ tự nào? Bạn muốn nghe quy trình, không phải câu “dọn sạch hết”.
- Bạn tìm nguyên nhân xâm nhập bằng cách nào, và có báo lại cho tôi không?
- Ngoài xoá file, bạn có rà tài khoản admin, Application Passwords, mật khẩu hosting và cơ sở dữ liệu không?
- Bạn có sao lưu website trước khi sửa không, lưu ở đâu?
- Nếu website nhiễm lại sau khi dọn, trách nhiệm của bạn là gì và trong bao lâu?
- Bạn có theo dõi website sau khi dọn không, theo dõi những gì?
- Tôi nhận được gì khi bàn giao: báo cáo, danh sách file đã xoá, việc đã vá?
- Tôi cần cung cấp quyền truy cập nào, và bạn bảo mật thông tin đó ra sao?
Câu 3 là câu phân loại rõ nhất, vì mã độc hiếm khi chỉ nằm ở file. Kẻ tấn công thường để lại những đường quay lại không nằm trong thư mục code: tài khoản quản trị lạ, Application Passwords, mật khẩu hosting hay dữ liệu trong cơ sở dữ liệu. Một website bị đăng hàng chục bài quảng cáo casino mà chúng tôi từng xử lý có đường vào là Application Passwords do người lạ tạo từ nhiều tháng trước. Đổi mật khẩu đăng nhập không chặn được loại này, phải xoá chúng. Ai không nhắc tới mục này khi rà tài khoản thì bạn nên hỏi kỹ hơn.
Những dấu hiệu nào cho thấy nên dừng lại?
Có 4 dấu hiệu đủ để bạn nên cân nhắc lại trước khi giao website. Một dấu hiệu chưa chắc là kết luận, nhưng nếu gặp từ 2 dấu hiệu trở lên thì nên hỏi thêm hoặc tìm người khác.
- Hứa “sạch 100%” hoặc “không bao giờ nhiễm lại”. Không ai kiểm soát được mọi lỗ hổng tương lai.
- Không giải thích được web nhiễm từ đâu, chỉ nói “bị hack thôi”.
- Yêu cầu gửi mật khẩu hosting, admin qua tin nhắn mà không nói cách bảo mật hay cách đổi lại sau khi xong. Lý do đáng ngại là mật khẩu nằm lại trong lịch sử tin nhắn, ai truy cập được đoạn chat đó cũng có thể vào website, và nếu không ai đổi lại thì quyền truy cập ấy vẫn còn nguyên.
- Không có bàn giao nào bằng chữ: không biết đã xoá gì, vá gì, bảo hành ra sao.
Mục thứ 3 nhiều người bỏ qua vì đang gấp. Dù bạn tin người làm đến đâu, hãy đổi mật khẩu ngay khi họ bàn giao xong. Đó là thói quen bảo mật cơ bản, không phải thiếu tin tưởng.
Ca tái nhiễm cho thấy điều gì về chất lượng gỡ mã độc?
Ca tái nhiễm cho thấy việc dọn chưa chạm tới nguyên nhân gốc. Một website sạch ở thời điểm bàn giao chưa chứng minh được gì, vì thứ cần chứng minh là hai tuần, một tháng sau vẫn sạch. Vì vậy câu hỏi về theo dõi và bảo hành đáng giá hơn câu hỏi về tốc độ xử lý.
Ví dụ thật: chúng tôi dọn xong hosting 28 website nói trên, và 2 tuần sau thấy tái nhiễm gần y hệt. Nguyên nhân là còn sót các tài khoản quản trị cửa hậu đặt tên kiểu admin_xxxx, backup_xxxx. Bài học là dọn file chưa đủ, phải rà toàn bộ tài khoản admin, đổi mật khẩu hosting và cơ sở dữ liệu. Ngoài ra, kẻ tấn công còn đổi tên plugin giả định kỳ để né quét theo chữ ký, nên chỉ dựa vào danh sách tên file đã biết là không đủ, phải quét theo hành vi và cấu trúc. Khi chọn người xử lý, bạn nên hỏi họ đã gặp ca tái nhiễm nào chưa và rút ra điều gì, vì câu trả lời cho thấy họ có tìm đến nguyên nhân gốc hay chỉ xoá phần nhìn thấy. Nếu website của bạn đang nhiễm lại, đọc thêm bài website tái nhiễm mã độc: nguyên nhân và cách xử lý.
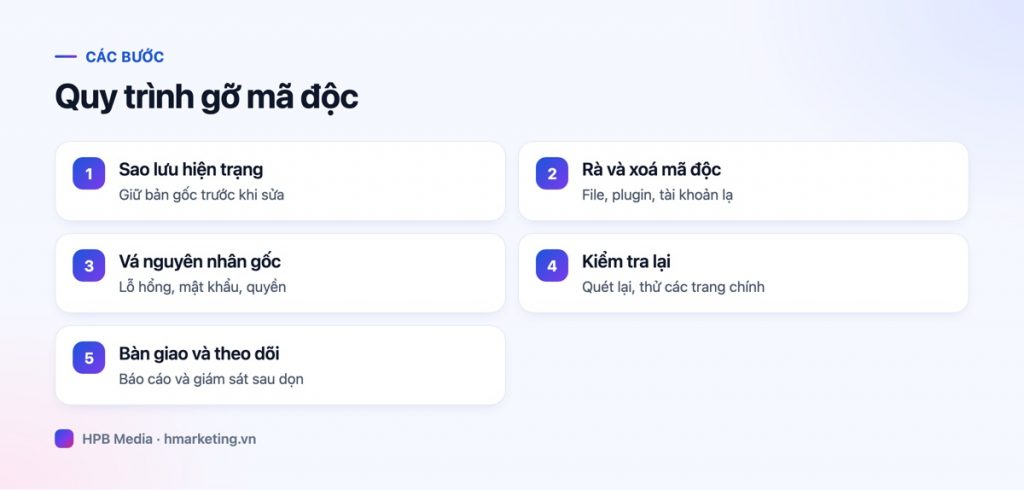
Quy trình xử lý đúng gồm những bước nào?
Một ca xử lý đúng quy trình thường đi từ sao lưu, tìm mã độc, xoá, vá nguyên nhân, đến kiểm tra lại và theo dõi. Bạn không cần hiểu kỹ thuật từng bước, chỉ cần thấy người làm nhắc được các bước này và cho bạn xem kết quả của từng bước.
Trong thực tế, biện pháp phòng thủ chúng tôi hay đặt sau khi dọn gồm chặn chạy PHP trong thư mục uploads, giới hạn ai được đăng nhập admin, khoá IP sau 5 lần sai mật khẩu và backup tự động hằng đêm. Sau khi dọn xong, website vẫn cần được theo dõi và bảo trì đều đặn, bạn có thể tham khảo dịch vụ chăm sóc website để biết phần việc này gồm những gì. Nếu bạn chưa rõ website mình có thật sự nhiễm hay không, thử kiểm tra mã độc website bằng công cụ online và cách rà bằng tay trước khi thuê. Nếu đã chắc chắn, bài checklist 10 bước xử lý website bị hack giúp bạn hạn chế thiệt hại trong lúc chờ người xử lý.
Google cũng có hướng dẫn chính thức về website bị hack, hữu ích khi bạn cần gửi yêu cầu xem xét lại: tài liệu Google về website bị hack.
Báo cáo bàn giao nên có những gì?
Báo cáo bàn giao tốt cho bạn biết web nhiễm từ đâu, đã xoá gì, đã vá gì và bạn cần làm gì tiếp. Nếu bàn giao chỉ là một tin nhắn “xong rồi”, bạn không có gì để đối chiếu khi sự cố quay lại.
Bạn nên yêu cầu ít nhất danh sách tài khoản admin đã xoá hoặc đổi, danh sách plugin và file đã xử lý, nguyên nhân xâm nhập đã xác định được (hoặc ghi rõ là chưa xác định), việc đã vá, và phạm vi bảo hành. Phạm vi bảo hành cần ghi rõ: bao lâu, cho loại sự cố nào, loại trừ trường hợp nào. Chi tiết về quy trình và thời gian có thể đối chiếu thêm ở bài dịch vụ xử lý website bị hack. Về giá, mức phí phụ thuộc số website, mức độ lan và tình trạng hosting nên báo giá chính xác chỉ có được sau khi người làm xem thực tế.
Câu hỏi thường gặp
Có nên tự gỡ mã độc rồi mới thuê người kiểm tra không?
Không nên nếu bạn chưa có bản sao lưu. Tự xoá file có thể làm mất bằng chứng về đường xâm nhập, hoặc làm hỏng website nếu xoá nhầm file lõi. Sao lưu hiện trạng rồi đưa cho người xử lý sẽ an toàn hơn.
Gỡ mã độc mất bao lâu?
Tuỳ số website, mức độ lan và cấu trúc hosting. Website đơn lẻ nhiễm nhẹ có thể nhanh, còn hosting nhiều website lây chéo cần nhiều thời gian hơn. Hãy hỏi người làm ước tính sau khi họ xem thực tế, đừng tin con số hứa trước khi xem.
Tôi có phải đổi hosting sau khi bị nhiễm không?
Không phải lúc nào cũng cần. Nếu nhiều website chung một tài khoản hosting, lây chéo là rủi ro thật, khi đó nên tách tài khoản hoặc rà toàn bộ. Quyết định nên dựa trên kết quả rà soát, không phải thói quen.
Làm sao biết website đã sạch thật sau khi bàn giao?
Kiểm tra lại các dấu hiệu ban đầu (chuyển hướng, bài lạ, tài khoản lạ), yêu cầu báo cáo bàn giao và theo dõi website trong vài tuần. Một website không nhiễm lại trong thời gian dài mới là bằng chứng đáng tin hơn lời cam kết.
Cần người gỡ mã độc website làm có quy trình?
Gửi cho HPB Media tình trạng website, chúng tôi xem thực tế và báo lại cách xử lý cùng phạm vi bảo hành. Báo giá chính xác sau khi xem yêu cầu.