 Thiết kế website chuyên nghiệp
 Thiết kế landing page
 Dịch vụ seo tổng thể
 Dịch vụ quản trị website

Tóm tắt: Website tự chuyển hướng sang trang lạ là một trong những sự cố khó tự kiểm tra nhất, vì mã độc thường chỉ kích hoạt trong điều kiện cụ thể. Bài viết hướng dẫn cách ghi nhận chính xác tình huống, phân biệt chuyển hướng hợp lệ với chuyển hướng bất thường, và giải thích vì sao xoá cache thường không giải quyết được gốc vấn đề.
Ghi nhận chính xác trước khi sửa bất cứ thứ gì
Sai lầm phổ biến nhất là bắt tay sửa ngay khi nghe khách báo “web anh bị nhảy sang trang khác”. Không có mô tả chính xác, kỹ thuật sẽ mất nhiều giờ chỉ để tái hiện lại tình huống — và nhiều khi không tái hiện được, dẫn tới kết luận sai rằng website vẫn bình thường.
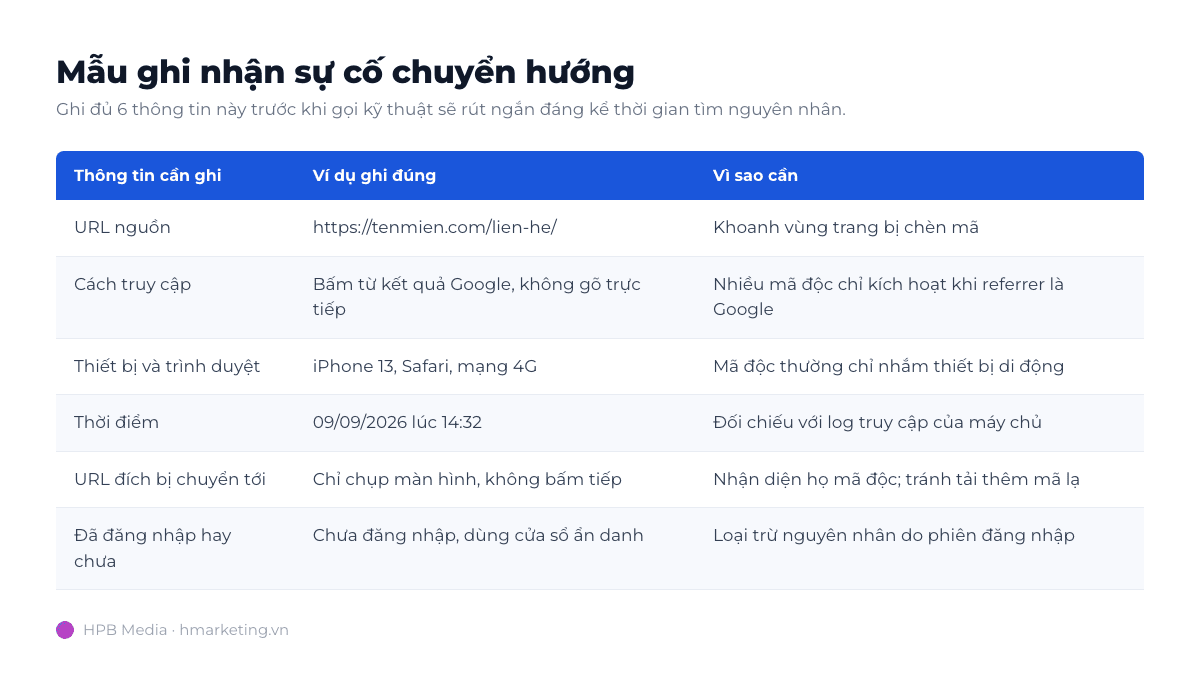
Điểm quan trọng nhất trong bảng trên là cách truy cập. Nhiều mã độc chỉ chuyển hướng khi người dùng đến từ kết quả tìm kiếm Google, và chỉ trên thiết bị di động. Nếu bạn gõ thẳng tên miền trên máy tính, trang sẽ hiện bình thường — điều này không chứng minh website đã sạch.
Phân biệt chuyển hướng hợp lệ và chuyển hướng bất thường
Không phải mọi chuyển hướng đều là dấu hiệu xấu. Website nào cũng có chuyển hướng hợp lệ, ví dụ từ http sang https, từ tên miền không có www sang bản có www, hoặc từ URL bài viết cũ sang URL mới sau khi đổi cấu trúc đường dẫn.
Dấu hiệu để phân biệt:
- Đích đến. Chuyển hướng hợp lệ luôn ở lại trong tên miền của bạn hoặc tới một tên miền bạn kiểm soát. Chuyển sang tên miền lạ hoàn toàn là bất thường.
- Tính nhất quán. Chuyển hướng hợp lệ xảy ra với mọi người dùng, mọi thiết bị. Chuyển hướng bất thường thường có điều kiện: chỉ di động, chỉ khi đến từ Google, chỉ với khách chưa đăng nhập.
- Khả năng tìm thấy khai báo. Chuyển hướng hợp lệ có thể tìm thấy trong cấu hình máy chủ hoặc plugin quản lý chuyển hướng. Chuyển hướng bất thường không xuất hiện ở những nơi đó.
Vì sao xoá cache thường không giải quyết được
Xoá cache là việc đầu tiên nhiều người làm, và đôi khi thấy hiệu quả — trang trở lại bình thường trong vài phút hoặc vài giờ. Sau đó vấn đề quay lại.
Lý do: cache chỉ lưu bản sao của kết quả. Nếu mã sinh ra kết quả đó vẫn còn trên máy chủ, cache mới sẽ lại chứa nội dung xấu ngay khi có người truy cập. Xoá cache là bước dọn hậu quả, không phải bước xử lý nguyên nhân.
Ngoài ra, một số cơ chế chuyển hướng hoạt động ở tầng thấp hơn WordPress. Chúng được nạp trước khi WordPress khởi động, thông qua khai báo trong tệp cấu hình PHP hoặc tệp cấu hình máy chủ. Plugin cache và plugin bảo mật nằm bên trong WordPress nên không thấy được lớp này.
Những vị trí kỹ thuật cần kiểm tra
Phần này để bạn hiểu phạm vi công việc, không phải hướng dẫn tự thao tác. Sửa nhầm những tệp dưới đây có thể làm website ngừng hoạt động hoàn toàn.
- Tệp cấu hình máy chủ và cấu hình PHP ở thư mục gốc và các thư mục con. Đây là nơi khai báo nạp mã trước mọi request — cơ chế dai dẳng nhất, và cũng là nơi bị bỏ sót nhiều nhất.
- Tệp khởi động của theme. Mã chèn thường nằm ở đầu hoặc cuối tệp, đôi khi được bọc trong khối đánh dấu riêng để dễ tự tìm lại và cài lại.
- Thư mục lõi WordPress. Đối chiếu với checksum chính thức để tìm cả file bị sửa lẫn file lạ.
- Thư mục tải lên. Đây là nơi hay bị bỏ qua vì mặc định chỉ chứa ảnh và tài liệu. Mã độc đặt bản sao ở đây để sống sót khi theme và plugin được cài lại.
- Cơ sở dữ liệu. Một số mã chèn nằm trong tuỳ chọn cấu hình hoặc trong nội dung bài viết, không nằm ở tệp nào cả.
Nếu bạn chưa quen với các vị trí này, đừng chỉnh sửa trực tiếp. Xem trước bài dấu hiệu website WordPress bị nhiễm mã độc để xác nhận phạm vi sự cố.
Việc nên làm ngay và việc nên tránh
Nên làm: ghi nhận đầy đủ theo mẫu ở trên; chụp màn hình cảnh báo và URL đích; kiểm tra danh sách người dùng quản trị; sao lưu hiện trạng trước khi bất kỳ ai bắt đầu sửa, kể cả khi hiện trạng đang lỗi — bản sao này là bằng chứng để tìm đường vào.
Nên tránh: bấm tiếp vào trang đích; chạy các đoạn mã xoá hàng loạt tìm được trên mạng; sửa trực tiếp cơ sở dữ liệu khi chưa có bản sao lưu; và thông báo rộng rãi rằng website đang có vấn đề bảo mật trước khi kiểm soát được tình hình.
Sau khi xử lý xong cần làm gì
Làm sạch mới là một nửa công việc. Phần còn lại gồm: đổi toàn bộ mật khẩu quản trị, mật khẩu cơ sở dữ liệu và khoá bảo mật phiên đăng nhập; rà lại danh sách người dùng; gửi yêu cầu xem xét lại trong Search Console nếu đã có cảnh báo; và theo dõi thêm ít nhất một tuần vì nhiều cơ chế tái nhiễm không kích hoạt ngay.
Chi tiết về các cơ chế này có trong bài vì sao website tái nhiễm mã độc sau khi đã làm sạch. Để tránh lặp lại sự cố, phần kiểm tra định kỳ được mô tả ở trang dịch vụ chăm sóc website.
Câu hỏi thường gặp
Tôi kiểm tra thì trang bình thường, có nghĩa là đã hết chưa?
Chưa chắc. Hãy thử lại đúng điều kiện mà người báo lỗi gặp phải: cùng loại thiết bị, dùng mạng di động, đi từ kết quả Google, và ở chế độ chưa đăng nhập.
Có phải do tôi bấm nhầm link nào đó không?
Thông thường không. Website bị chèn mã qua lỗ hổng của plugin, theme hoặc do thông tin đăng nhập bị lộ, chứ không phải do thao tác duyệt web của bạn. Một nguồn lộ thông tin hay bị bỏ qua là các tệp sao lưu để trong thư mục web, ai cũng tải về được.
Nhà cung cấp hosting có tự xử lý giúp không?
Hosting thường quét và cách ly ở mức cơ bản, đôi khi khoá tài khoản để ngăn lây lan. Việc tìm đường vào, gỡ cơ chế nạp tự động và khôi phục hoạt động bình thường vẫn thuộc phía bạn.
Website của bạn đang bị chuyển hướng? Gửi tên miền kèm mô tả theo mẫu ghi nhận ở trên, HPB Media sẽ trao đổi phạm vi kiểm tra trước khi báo giá. Xem dịch vụ xử lý mã độc website hoặc liên hệ tư vấn.