 Thiết kế website chuyên nghiệp
 Thiết kế landing page
 Dịch vụ seo tổng thể
 Dịch vụ quản trị website

Tóm tắt: Không có dấu hiệu đơn lẻ nào đủ để kết luận website bị nhiễm mã độc. Mỗi biểu hiện dưới đây đều có ít nhất một nguyên nhân lành tính tương ứng. Bài viết này giúp bạn ghi nhận đúng những gì quan sát được, loại trừ nguyên nhân thông thường, và biết việc gì không nên làm khi chưa rõ nguyên nhân.
Vì sao không nên kết luận chỉ bằng biểu hiện
Phần lớn chủ website tìm đến kỹ thuật sau khi thấy một biểu hiện lạ: trang tự nhảy sang chỗ khác, Google hiện cảnh báo, hoặc hosting báo tài nguyên tăng vọt. Vấn đề là những biểu hiện này trùng với nhiều sự cố thông thường — plugin xung đột, thiếu bản ghi email, tiện ích trình duyệt trên chính máy của bạn bị nhiễm.
Kết luận sớm dẫn tới hai hậu quả tốn kém. Một là cài đè lại WordPress hoặc theme khi chưa xác định đường vào, khiến mã độc quay lại ngay sau đó. Hai là xoá nhầm file quan trọng, làm mất dữ liệu mà bản thân sự cố ban đầu không gây ra.
Chín dấu hiệu đáng kiểm tra
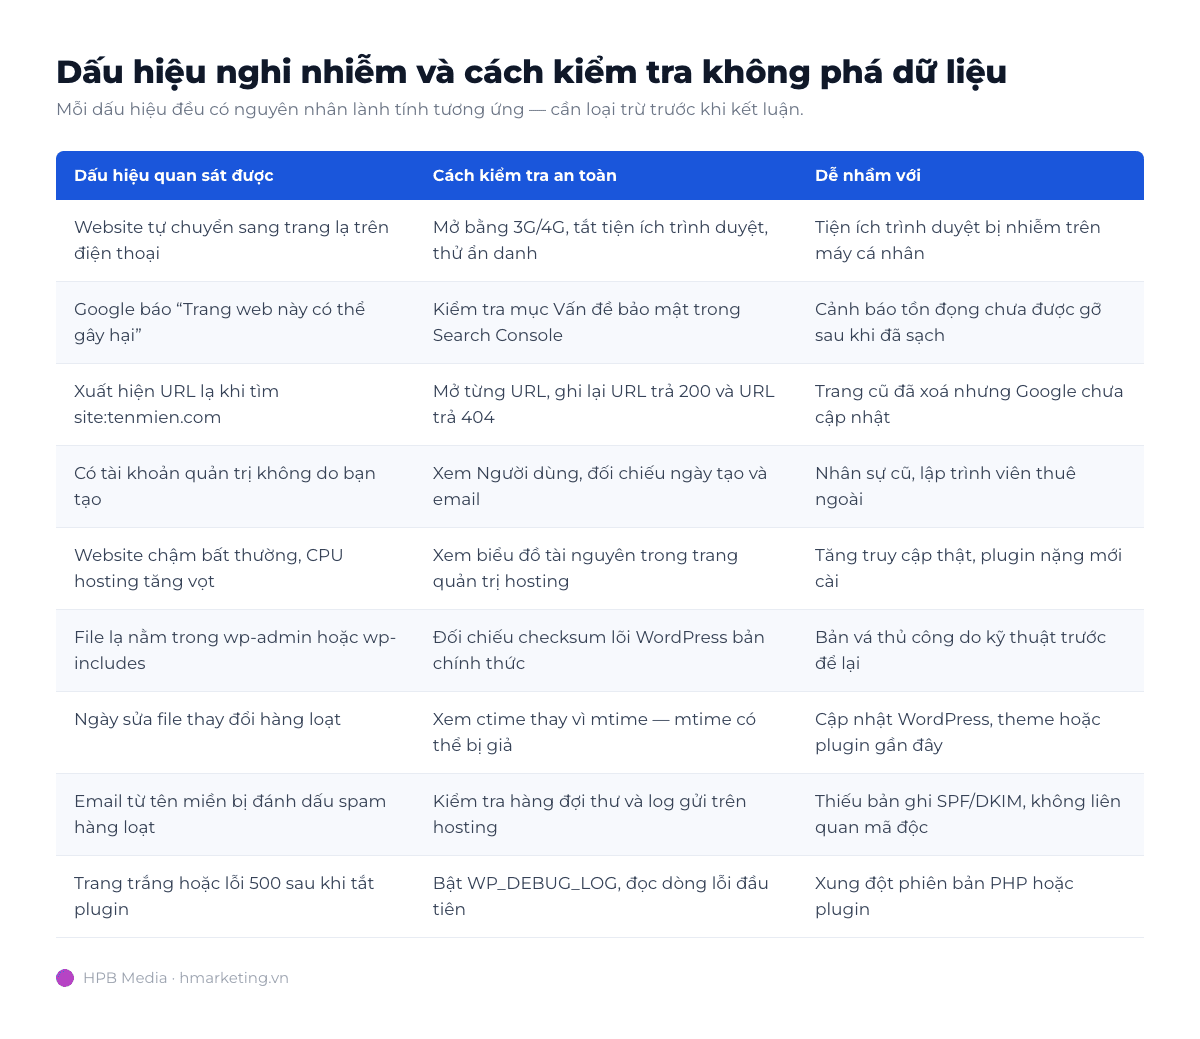
1. Website tự chuyển hướng sang trang lạ
Đây là dấu hiệu được báo nhiều nhất. Điểm cần chú ý: nhiều mã độc chỉ kích hoạt khi người dùng đi từ kết quả tìm kiếm Google và dùng điện thoại. Nếu bạn gõ thẳng tên miền trên máy tính, trang có thể hiện hoàn toàn bình thường. Xem thêm cách ghi nhận đúng tình huống này trong bài website tự chuyển hướng sang trang lạ.
2. Google hiển thị cảnh báo về trang web
Vào Google Search Console, mục Vấn đề bảo mật. Ở đây có mô tả loại vấn đề Google phát hiện và ví dụ URL cụ thể. Lưu ý: cảnh báo có thể còn tồn đọng vài ngày sau khi website đã được làm sạch, vì vậy cảnh báo không đồng nghĩa với đang nhiễm.
3. Xuất hiện URL lạ khi tìm site:tenmien.com
Gõ site:tenmien.com vào Google. Nếu thấy các URL không thuộc nội dung của bạn, hãy mở từng URL và ghi lại URL nào trả về nội dung thật, URL nào đã 404. Sự khác biệt này cho biết mã độc còn hoạt động hay chỉ còn dấu vết trong chỉ mục của Google.
4. Có tài khoản quản trị không do bạn tạo
Vào mục Người dùng, sắp xếp theo ngày đăng ký. Tài khoản cửa hậu thường có tên dạng chữ và số ghép ngẫu nhiên, email tự sinh theo chính tên miền của bạn, và được tạo hàng loạt trong khoảng thời gian rất ngắn. Trong một sự cố chúng tôi xử lý đầu tháng 09/2026, hàng chục tài khoản dạng này được tạo trên nhiều website chỉ trong vòng mười mấy phút.
5. Tài nguyên hosting tăng vọt không rõ lý do
Xem biểu đồ CPU và số tiến trình trong trang quản trị hosting. Mã độc thường chạy tiến trình ngầm liên tục, khiến tài nguyên tăng đều cả vào giờ không có khách truy cập — khác với tăng do lưu lượng thật, vốn bám theo giờ cao điểm.
6. File lạ nằm trong thư mục lõi
Thư mục wp-admin và wp-includes là mã nguồn gốc của WordPress, gần như không bao giờ cần file riêng. Cách kiểm tra đáng tin cậy nhất là đối chiếu với danh sách checksum chính thức của WordPress cho đúng phiên bản bạn đang dùng, để tìm cả file bị sửa lẫn file lạ được thêm vào.
7. Ngày sửa file thay đổi hàng loạt
Cần lưu ý điều nhiều người bỏ qua: mã độc có thể giả ngày sửa file. Khi rà soát, dùng thời điểm thay đổi trạng thái tệp thay vì ngày sửa hiển thị mặc định, vì trường này khó giả hơn nhiều.
8. Thư gửi từ tên miền bị đánh dấu spam hàng loạt
Kiểm tra hàng đợi thư và nhật ký gửi trên hosting. Nếu có lượng lớn thư đi tới địa chỉ bạn không biết, khả năng website đang bị dùng để phát tán. Ngược lại, nếu chỉ thư của bạn vào hộp spam mà không có thư lạ, nguyên nhân thường là thiếu bản ghi xác thực tên miền.
9. Trang trắng hoặc lỗi 500 xuất hiện thất thường
Bật ghi log lỗi và đọc dòng lỗi đầu tiên, không phải dòng cuối. Dòng đầu thường chỉ đúng tệp gây lỗi. Lỗi thất thường theo từng request là dấu hiệu đáng chú ý, vì một số mã độc chỉ nạp trong điều kiện nhất định.
Bốn việc không nên làm khi chưa rõ nguyên nhân
- Không cài đè lại WordPress hoặc theme ngay. Việc này xoá dấu vết cần cho việc tìm đường vào, trong khi mã độc thường có bản sao nằm ngoài phạm vi bị ghi đè.
- Không xoá hàng loạt theo tên file. Quét theo mẫu tên bỏ sót rất nhiều biến thể: file không có đuôi
.php, mã ẩn trong tệp mang đuôi ảnh hoặc CSS, thư mục bị đổi quyền khiến lệnh quét bỏ qua trong im lặng. - Không bấm vào URL lạ mà website chuyển tới. Chụp màn hình là đủ. Mở trang đích có thể khiến máy của bạn tải thêm mã.
- Không công khai mật khẩu quản trị hay thông tin hosting trong nhóm chat, bình luận hoặc email chưa xác minh người nhận.
Thông tin nên chuẩn bị trước khi nhờ hỗ trợ
Chuẩn bị sẵn những mục sau sẽ rút ngắn đáng kể thời gian chẩn đoán: tên miền và nhà cung cấp hosting; mô tả dấu hiệu kèm thời điểm quan sát; thiết bị, trình duyệt và cách bạn truy cập khi thấy dấu hiệu; ảnh chụp màn hình cảnh báo nếu có; danh sách thay đổi gần đây như cập nhật plugin, đổi theme, thêm người dùng; và thông tin về bản sao lưu gần nhất còn dùng được.
Khi nào nên nhờ kỹ thuật
Bạn nên chuyển cho kỹ thuật khi rơi vào một trong các tình huống: đã loại trừ nguyên nhân lành tính mà dấu hiệu vẫn còn; phát hiện tài khoản quản trị lạ; website là kênh bán hàng chính và mỗi giờ gián đoạn đều có chi phí; hoặc bạn không có quyền truy cập đủ để kiểm tra file và log.
Nếu đã xử lý một lần mà vấn đề quay lại, hãy đọc tiếp bài vì sao website tái nhiễm mã độc sau khi đã làm sạch — nguyên nhân gần như luôn nằm ở cơ chế nạp mã tự động chưa được gỡ, chứ không phải do quét sót một file.
Câu hỏi thường gặp
Cài plugin bảo mật có phát hiện được hết không?
Không. Plugin bảo mật hoạt động trong môi trường WordPress, nên không thấy được mã nạp trước khi WordPress khởi động, cũng không đọc được cấu hình ở tầng máy chủ. Đây là lý do nhiều website báo “sạch” trong plugin nhưng vẫn chuyển hướng người dùng.
Đổi mật khẩu quản trị có đủ không?
Không đủ nếu cửa hậu đã tồn tại trên máy chủ, vì kẻ tấn công không cần đăng nhập qua màn hình quản trị. Đổi mật khẩu là việc nên làm, nhưng phải đi kèm rà soát file, tài khoản và cấu hình.
Website nhỏ, ít khách thì có bị nhắm tới không?
Có. Phần lớn các đợt tấn công là tự động, quét theo lỗ hổng chứ không chọn theo quy mô doanh nghiệp. Website ít truy cập thậm chí bị phát hiện muộn hơn nên thiệt hại thường kéo dài hơn.
Cần kiểm tra cụ thể website của bạn? Gửi tên miền và mô tả dấu hiệu bạn quan sát được, HPB Media sẽ trao đổi phạm vi kiểm tra trước khi báo giá. Xem chi tiết tại trang dịch vụ xử lý mã độc website hoặc liên hệ tư vấn. Bạn không cần cung cấp mật khẩu ở bước trao đổi ban đầu.